Die Leipziger Agentur Dunkelblau ist auf Krisenkommunikation, Krisenprävention und strategische Beratung spezialisiert. Seit mehr als zwölf Jahren hat das zehnköpfige Team über 450 Unternehmen in unterschiedlichen Problemlagen und Krisen beraten.
Einen erheblichen Teil der Aufträge machen Cyberangriffe, Datenhacks und -leaks aus. „Für viele Unternehmen ist das eine völlige Ausnahmesituation“, sagt der geschäftsführende Gesellschafter Marc Lenzke.
Im FLURFUNK-Interview spricht er darüber, wie sich die Angriffe im Laufe der Zeit verändert haben, wie in so einem Fall das richtige Vorgehen aussieht und warum und wie sich Unternehmen darauf vorbereiten sollten.
„Auf kaum eine Krise kann man sich so gut vorbereiten“
FLURFUNK: Ein Unternehmen ist gehackt worden - was ist in Sachen Kommunikation jetzt als erstes zu tun?
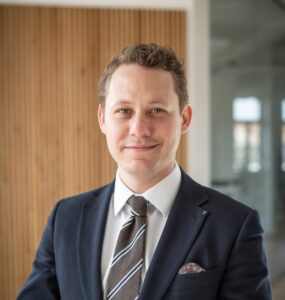 Marc Lenzke: Meistens ist die Lage in den ersten 24 bis 72 Stunden völlig unklar. Oft aufgrund des Angriffs, aber noch öfter wegen eigener Sicherheitsmaßnahmen sind wesentliche Systeme abgeschaltet – und damit auch fast alle gewohnten Kommunikationsmittel: Mail, Telefon, Teams, Dateiablage und so weiter. Wir müssen uns also irgendwie einen Überblick verschaffen, Ruhe reinbringen und die Lage klären. Wer sind die Angreifer und was ist ihr Ziel? Bestehen Pflichten und Fristen durch Gesetze oder weil Informationspflichten vertraglich vereinbart sind? Dann müssen wir eine Haltung finden: Sind wir Opfer äußerer Umstände oder tragen wir Verantwortung? Wie sehen wir das und wie sieht es „von außen“ aus? Im letzten Schritt brauchen wir einen Kommunikationsplan: Wer, wann über welchen Kanal? Bestenfalls angefangen bei den Mitarbeitenden – denn die spüren es als erste und brauchen sofort Klarheit.
FLURFUNK: Was sind denn typische Fälle von Cyberangriffen, die ihr auf den Tisch bekommt? Kannst Du Beispiele nennen?
Lenzke: Na der klassische Fall ist der sogenannte Ransomware-Angriff. Hier hat der Angreifer das IT-System oder Teile davon verschlüsselt und sperrt das Unternehmen sozusagen aus seiner eigenen Infrastruktur aus. Damit der Angreifer einen wieder hineinlässt, also die Daten wieder entschlüsselt werden, verlangt er Lösegeld – englisch „Ransom“. Das trifft kritische Infrastruktur besonders hart und vor allem Produktionsunternehmen, bei denen wichtige Lieferfristen eingehalten werden müssen.
FLURFUNK: Hat sich das im Laufe der Zeit verändert, was da so vorfällt?
Marc Lenzke: Ja, mittlerweile sind Angreifer dazu übergegangen, nicht mehr nur zu verschlüsseln, sondern die Daten auch zu kopieren und damit zu drohen, sie zu veröffentlichen. Viele verzichten sogar ganz auf die Verschlüsselung, ziehen nur noch die Daten ab und drohen mit der Veröffentlichung – hier ist der Hebel weniger die Handlungsfähigkeit des Unternehmens, sondern vielmehr der Ruf: Was ist das betroffene Unternehmen bereit zu tun (und zu zahlen), um sensible Daten seiner Mitarbeitenden, Kunden und Geschäftspartner zu schützen? Das wirkt oft noch stärker und trifft vor allem Unternehmen mit besonders sensiblen Datenbeständen.
FLURFUNK: Wie geht ihr dann vor, wenn sich jemand bei euch meldet?
Marc Lenzke: So schnell wie möglich das Gespräch suchen und Ruhe reinbringen. Für viele Unternehmen ist es eine völlige Ausnahmesituation und es reicht schon zu vermitteln, dass man Erfahrung hat – also dass man solche Fälle kennt und weiß was zu tun ist. Das gelingt am besten im direkten Gespräch. Dann müssen wir selbst erstmal die Lage verstehen und klopfen das in der Regel mit den üblichen Fragen ab: Welche Prozesse sind unterbrochen? Wer spürt Schmerz, wenn die Situation Stunden, Tage oder Wochen anhält? Aber auch: Welche Hilfe ist noch nötig, bzw. sind alle notwendigen Dienstleister an Bord, also IT-Sicherheitsexperten, digitale Forensik, Rechtsberatung usw.
FLURFUNK: Gibt es auch Fälle, wo sich die Unternehmen oder Institutionen zuerst selbst an der Kommunikation versucht haben, dann aber doch euch eingebunden haben?
Marc Lenzke: Ja, aber damit habe ich grundsätzlich kein Problem. Manche Unternehmen setzen zügig eine gelungene Kommunikation auf, weil natürlich auch intern Profis am Werk sind, man sich möglicherweise schon vorbereitet hat oder sich von den Unternehmenswerten leiten lässt. Aber es gibt auch Schnellschüsse, die man wieder einfangen muss. Es ist aber nun mal unser Job, auch damit umzugehen und weitere Schäden zu vermeiden.
FLURFUNK: Was sind typische Fails, die euch so begegnen?
Marc Lenzke: Der Klassiker wäre natürlich zunächst die Öffentlichkeit, Kunden oder Partner zu informieren, sodass die eigenen Mitarbeitenden durch Nachfragen von Kunden oder schlimmstenfalls aus der Presse von dem Thema erfahren. Das kommt aber sehr selten vor. Häufiger sind inhaltliche Brüche: Man spricht an einer Stelle von einer „IT-Störung“ und im nächsten Absatz von einem kriminellen Angriff und erbeuteten Daten – ab und zu gepaart mit einem „es besteht für Sie aktuell kein Risiko“. Das passt nicht zusammen. Oder es werden Fristen übersehen, weil man sich damit gar nicht erst auseinandergesetzt oder im Eifer des Gefechts eine Behörde schlicht übersehen hat. Man gehört schneller zur kritischen Infrastruktur, als man denkt!
FLURFUNK: Sollte es nicht eigentlich zum Standard gehören, dass Unternehmen oder Institutionen auf solche Fälle vorbereitet sind?
Marc Lenzke: Wenn ich einen Wunsch frei hätte, dann wäre es sicher das: Alle Unternehmen fangen noch heute an, sich ernsthaft mit diesem Risiko auseinanderzusetzen und vorzubereiten. Denn es gibt eine gute und eine schlechte Nachricht. Die schlechte Nachricht zuerst, damit wir einen positiven Abschluss finden: Cyberangriffe werden jedes Unternehmen treffen, egal wo es sitzt, was es tut, wie viel Geld und Mitarbeiter es hat. Es ist nur eine Frage der Zeit. Die gute Nachricht: Auf kaum eine Krise kann man sich so gut vorbereiten, wie auf einen Cyberangriff – typische Angriffsmuster, Folgen für das eigene Unternehmen und den geltenden gesetzlichen Rahmen kann man sich heute noch angucken und loslegen. Und das kann sogar Spaß machen.
FLURFUNK: Vielen Dank für das Interview.
Kommentar hinterlassen